
パスキーとは|仕組みをわかりやすく、iPhone・Android・Windowsでの設定方法 2026

この記事のポイント
- ✓パスワードの代わりに指紋・顔・画面ロックの暗証番号でログインする仕組みです
- ✓公開鍵と秘密鍵の考え方をたとえで説明し
- ✓Google・Apple・Microsoftの公式ヘルプで確かめたiPhone・Android・Windowsでの作り方
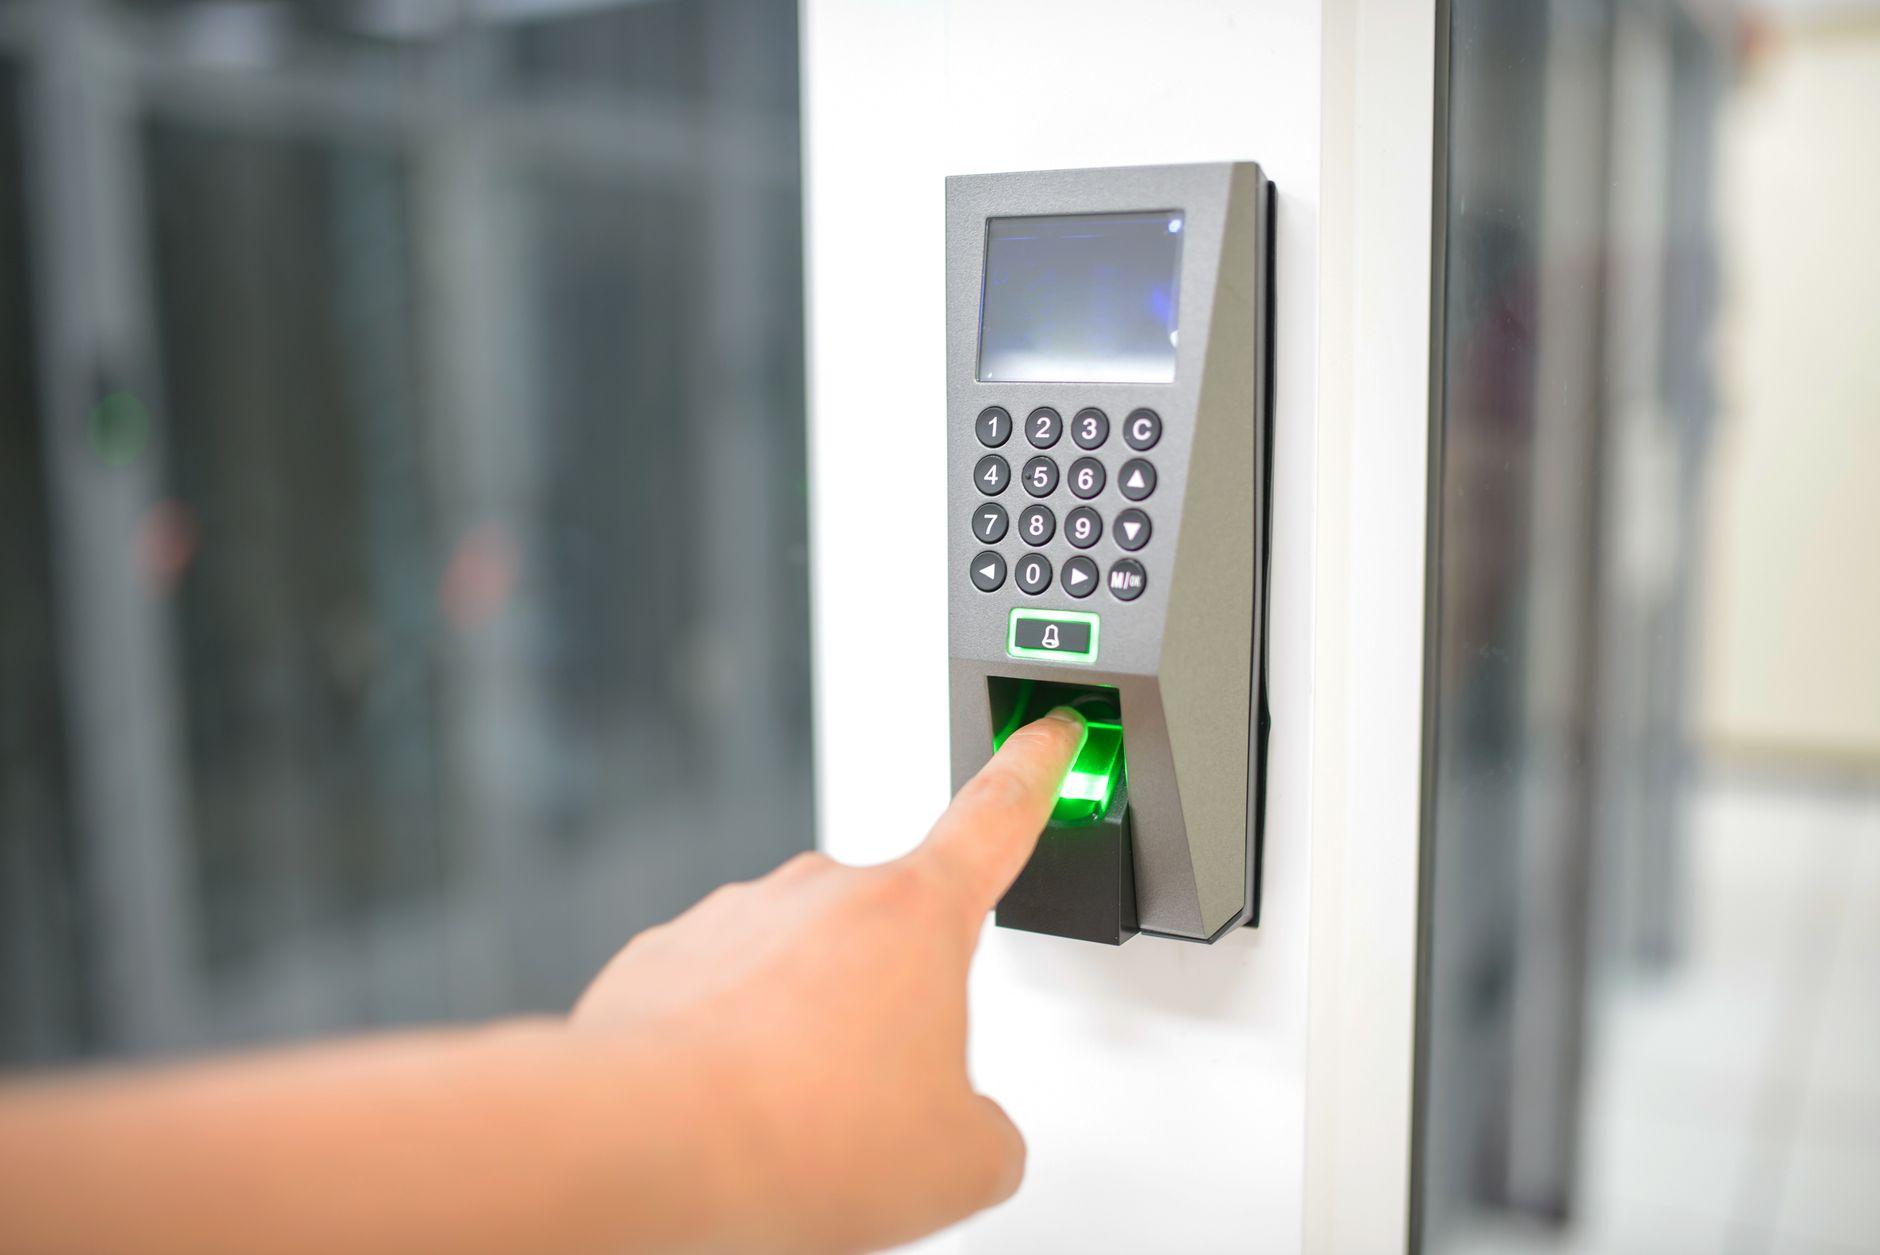
パスキーとは、パスワードを打ち込む代わりに、スマートフォンやパソコンの指紋認証・顔認証・画面ロックの暗証番号(PIN)を使ってログインする仕組みのことです。 結論を3行で言うと、次のとおりです。 1つ目に、パスキーは「覚える文字列」ではなく「端末の中にしまわれた鍵」なので、偽サイトに入力して盗まれることがありません。 2つ目に、作り方はどの端末でも同じ流れで、サービスの設定画面で「パスキーを作成」を選び、端末のロック解除をするだけです。 3つ目に、パスキーを作っても古いパスワードや復旧用の電話番号はそのまま残るので、端末を失ったときの備えは別に整えておく必要があります。
この記事では、パスキーの仕組みを専門用語に頼らずに説明したうえで、iPhone・Android・Windowsそれぞれでの作り方と、うまく使えないときの確かめ方を、Google・Apple・Microsoftの公式ヘルプで2026年10月29日時点の画面の名前を確かめて書いています。
パスキーとは何か:パスワードの代わりになる「端末の中の鍵」
パスキーは、パスワードの代わりにログインに使う「鍵」です。 パスワードは、利用者の頭の中と、サービスの側の両方に同じ文字列があり、ログインのたびにその文字列を送って照合します。 同じものを両方が持っているので、どちらかから漏れれば、そのまま他人がログインできてしまいます。
パスキーは考え方が違います。 パスキーを作ると、端末が「対になった2つの鍵」を作ります。 1つは公開鍵と呼ばれ、サービスの側に預けます。 もう1つは秘密鍵と呼ばれ、利用者の端末やパスワード管理の仕組み(iCloudキーチェーン、Googleパスワードマネージャーなど)の中から外に出ません。
たとえるなら、公開鍵は「南京錠」、秘密鍵は「その南京錠を開けられる唯一の鍵」です。 サービスは南京錠しか持っていないので、サービスのサーバーから情報が漏れても、それだけでは誰もログインできません。 ログインのとき、サービスは「この南京錠を開けてみせてください」と問題を出し、利用者の端末が秘密鍵で答えを作って返します。 答えが合っていればログインが通ります。 秘密鍵そのものは送られません。
Appleはこの仕組みを次のように説明しています。
鍵ペアの片方が公開鍵で、これはサーバ上に保管されます。この公開鍵はシークレット (秘密) ではありません。もう片方が秘密鍵で、実際にサインインする際にはこれが必要です。秘密鍵が何かサーバ側が知ることはありません。 出典: Apple サポート「パスキーのセキュリティについて」
指紋や顔は、端末の中の秘密鍵を使ってよいかを、端末の持ち主が許可するために使います。 指紋や顔の情報はサービスに送られません。 Googleアカウントのヘルプ「パスワードの代わりにパスキーでログインする」には「指紋認証や顔認証に使用される生体認証データはデバイスに保存されており、Google と共有されることはありません」と書かれています。 つまり、パスキーでログインするということは「この端末のロックを解除できる人がログインしている」という意味になります。
この仕組みは、FIDO(ファイド)アライアンスという業界団体が決めた共通のルールと、WebAuthn(ウェブオースン)というウェブの標準に沿って作られています。 共通のルールなので、Apple、Google、Microsoftの端末をまたいで使えるようにそろえられています。
なぜ今パスキーが広がっているのか
パスキーが広がっている一番の理由は、パスワードがだまし取られる被害が後を絶たないことです。 パスワードの弱点は、大きく3つあります。
- 同じパスワードを複数のサービスで使い回すと、1か所の漏えいで他のサービスまで入られる
- 本物そっくりの偽サイト(フィッシングサイト)に入力すると、そのまま盗まれる
- 短いパスワードや推測しやすいパスワードは、機械で総当たりされると破られる
二段階認証(ログインの2つ目の確認として、SMSのコードや認証アプリのコードを入力する仕組み)は、これらの被害を大きく減らしました。 ただし、SMSのコードや認証アプリの6桁の数字も、偽サイトの画面に打ち込んでしまえば、犯人がその場で本物のサイトに転送して使えます。 「パスワードとコードを両方盗む」手口は、二段階認証を設定している人でも防ぎきれません。
パスキーはこの穴をふさぎます。 パスキーは作った時点で「どのサイトのための鍵か」が決まっていて、ほかのサイトでは使えません。 見た目がそっくりの偽サイトでも、住所(ドメイン)が違えば、端末はそもそも鍵を出しません。 Chromeのヘルプ「Chrome でパスキーを管理する」でも、パスキーは作成した対象のアプリやウェブサイトとだけ結びつくため、不正なアプリやウェブサイトにログインしてしまうことはないと説明されています。
また、パスキーは利用者が自分で書き留めたり、人に伝えたりできません。 電話やメッセージで「確認のためにパスワードを教えてください」と頼まれても、教えようがありません。 人をだましてパスワードを聞き出す手口が効かないことも、パスキーが勧められる理由です。
フィッシングの見分け方そのものは、フィッシング詐欺メールの見分け方|5秒で振り分ける手順と開いた後の対処で詳しく扱っています。 パスキーを使っていても、パスキーに対応していないサービスではパスワードを使い続けることになるので、見分け方は今も役に立ちます。
パスキーとパスワード・二段階認証の違いを比べる
パスキー、パスワード、二段階認証の違いを表にまとめます。 二段階認証は「パスワード+もう1つの確認」の組み合わせとして比べています。
| 比べる点 | パスワードだけ | パスワード+二段階認証 | パスキー |
|---|---|---|---|
| ログインで使うもの | 覚えた文字列 | 文字列と、SMSや認証アプリのコード | 端末のロック解除(指紋・顔・PIN) |
| サービスの側にあるもの | パスワードを照合する情報 | パスワードの情報とコードの仕組み | 公開鍵だけ |
| 偽サイトに入力して盗まれるか | 盗まれる | コードごと盗まれることがある | サイトの住所が違えば鍵が出ない |
| 使い回しの危険 | ある | パスワード部分にはある | サイトごとに別の鍵なので無い |
| 人に教えられるか | 教えられてしまう | 教えられてしまう | 書き留めも共有もできない |
| 端末をなくしたとき | 覚えていれば使える | 復旧の手続きが要ることがある | 同期していれば別の端末で使える |
Googleは、2段階認証プロセスを有効にしているアカウントでパスキーを使うと、2つ目の確認が省略されると案内しています。 パスキーそのものが「端末を持っている」と「端末のロックを解除できる」の2つを同時に確かめているためです。 つまり、パスキーは1回の操作で二段階認証と同じかそれ以上の確認をしている、と考えると分かりやすくなります。
二段階認証の基本的な設定の流れは、二段階認証のやり方にまとめています。 パスキーに対応していないサービスでは、引き続き二段階認証を設定しておくのが基本です。
パスキーのメリット
パスキーのメリットを、使う人の立場から整理します。
1つ目は、覚えるものが無くなることです。 サイトごとに長いパスワードを考え、どこかに記録しておく手間がなくなります。 ログインのたびに打ち込む必要も無く、指紋や顔の確認だけで終わります。
2つ目は、偽サイトに引っかかっても鍵が渡らないことです。 前の節で説明したとおり、パスキーは作ったサイトの住所と結びついています。 メールやSMSのリンクから偽サイトを開いてしまっても、パスキーでのログインはそもそも成立しません。 「うっかり入力してしまった」という事故が起きにくくなります。
3つ目は、サービス側から情報が漏れたときの被害が小さいことです。 サービスが持っているのは公開鍵だけなので、漏れても、それを使ってログインすることはできません。 パスワードの場合は、漏れた情報から元のパスワードを割り出され、使い回している別のサービスまで入られる心配がありましたが、パスキーにはその心配がありません。
4つ目は、複数の端末で使えることです。 iPhoneで作ったパスキーはiCloudキーチェーンを通じて同じApple Accountの端末に、Googleパスワードマネージャーに保存したパスキーは同じGoogleアカウントでログインしている端末に同期されます。 Appleのユーザガイドでも、パスキーは同じApple Accountにサインインしているすべてのデバイスで利用できると案内されています。
5つ目は、手元のスマートフォンを使って、ほかのパソコンにログインできることです。 パソコンの画面にQRコードを出し、スマートフォンのカメラで読み取って、スマートフォンのロック解除で承認する、という使い方ができます。 自分のパスキーが入っていないパソコンでも、スマートフォンさえあればログインできます。
パスキーのデメリットと注意点
便利な一方で、パスキーには知っておくべき注意点があります。
まず、パスキーを作ると「端末のロックを解除できる人」がログインできる状態になります。 Googleのヘルプは、いったんパスキーを作成すると、Googleアカウントからログアウトしても、デバイスのロックを解除できる人なら誰でもGoogleアカウントにアクセスできると明記しています。 家族と共用しているパソコンや、職場の共用端末ではパスキーを作らないでください。 スマートフォンの画面ロックの暗証番号を、家族や同僚に教えている場合も同じ注意が要ります。
次に、すべてのサービスがパスキーに対応しているわけではありません。 Appleのユーザガイドには、パスキーのオプションが表示されない場合は、そのウェブサイトやアプリがパスキーに対応していないと書かれています。 対応していないサービスでは、これまでどおりパスワードと二段階認証で守ることになります。
3つ目に、保存先によっては端末をなくすと戻せないパスキーがあります。 Chromeのヘルプによると、Windows Helloに保存したパスキーは同期やバックアップに対応しておらず、パソコンを紛失したり、OSを入れ直したりすると復元できません。 USBなどのセキュリティキーに保存したパスキーも、キーを紛失したりリセットしたりすると復元できないと書かれています。 パスキーを作るときは、どこに保存されるかを確かめることが大切です。
4つ目に、パスキーを作っても、それまでのログイン方法はすぐには消えません。 Googleは、パスキーを追加しても、アカウントに設定されている認証要素や復元要素は変更も削除もされないと案内しています。 これは端末をなくしたときの逃げ道になる反面、古いパスワードが弱いままだと、そこから入られる余地が残るということでもあります。 パスキーを作ったら、古いパスワードも長く推測されにくいものに変えておくと安心です。
5つ目に、仕事で使うアカウントは会社の決まりが優先されます。 会社や学校が管理するアカウントでは、管理者がパスキーの保存先や使い方を制限していることがあります。 Microsoftのヘルプにも、組織のIT管理者がこの機能を無効にしている場合があると書かれています。
iPhoneでパスキーを作る方法
iPhoneでパスキーを使うには、iCloudキーチェーンと2ファクタ認証がオンになっている必要があります。 これはAppleのユーザガイド「iPhoneでパスキーを使ってウェブサイトやアプリにサインインする」に明記されている条件です。 作ったパスキーは、iOS 18以降は「パスワード」アプリに保存され、そこで確認や削除ができます。 Appleのユーザガイドは2026年10月29日時点でiOS 27まで公開されています。
パスキーの作り方はアプリやサイトによって少しずつ違いますが、Appleのユーザガイドに書かれている一般的な流れは次のとおりです。
- iPhoneで、パスキーに対応しているウェブサイトまたはアプリのサインイン画面を開きます。
- すでにアカウントがある場合は、いつものアカウント名とパスワードでサインインし、アカウント設定や管理画面に移動します。
- アカウントのパスキーを保存するオプションが表示されたら、「続ける」をタップします。
- Face IDまたはTouch IDで本人確認をすると、パスキーが保存されます。
パスキーを使ってサインインするときは、サインイン画面のアカウント名の欄をタップし、画面の下部やキーボードの上に出るアカウント名の候補をタップして、Face IDかTouch IDで確認します。 Face IDやTouch IDを設定していない場合は、iPhoneのパスコードを入力します。
不要になったパスキーを削除する手順は次のとおりです。
- iPhoneで「パスワード」アプリを開きます。
- 「パスキー」をタップし、削除したいパスキーのアカウントをタップします。
- 「編集」をタップします。
- 「削除」をタップし、「パスキーを削除」をタップして確定します。
Appleのパスキーは、iCloudキーチェーンでエンドツーエンドで暗号化されて同期されます。 エンドツーエンドの暗号化とは、送り手と受け手の端末の間だけで中身を読めるようにする暗号化のことで、Appleも中身を読めないという意味です。 iPhoneのパスワードの管理全般については、在宅ワーク パスワード管理 アプリ|複数サイトを安全に使い分けるでも扱っています。
Androidでパスキーを作る方法
Androidでは、指紋認証や顔認証、PIN、パターンなどの画面ロックがあればパスキーを作れます。 Googleのヘルプによると、パスキーは、Googleパスワードマネージャーや、Samsung Pass、Keeper、1Passwordといった他社のパスワードマネージャーに保存できます。
アプリでパスキーを作る流れは、Androidヘルプ「パスキーでアプリやウェブサイトにログインする」では次のように案内されています。
- パスキーを作りたいアプリを開きます。
- アプリにログインします。アプリからパスキーの作成を求められるか、アプリの設定画面に移動して作成します。
- 「パスキーを作成」をタップします。
- 新しいパスキーで保存される情報を確認します。
- 端末の画面ロック解除で本人確認をすると、パスキーが作られます。
どのパスワードマネージャーにパスキーを保存するかは、端末の設定で選べます。
- Android端末で「設定」を開きます。
- 「パスワード、パスキー、アカウント」をタップします(「パスワード」で検索しても見つかります)。
- パスワードマネージャーの名前をタップし、使うパスワードマネージャーを選びます。
Androidで注意したいのは、Googleアカウントの「自動で作られるパスキー」です。 Googleのヘルプによると、Androidの端末でGoogleアカウントにログインしていると、パスキーが自動で登録されている場合があります。 また、Androidの端末からログアウトした場合、6時間以内ならパスキーでログインし直せますが、それを過ぎると別の方法でログインし直す必要があり、再ログイン時に新しいパスキーが作られて古いパスキーは期限切れになります。 Googleパスワードマネージャーの使い方そのものは、Googleパスワードマネージャーの使い方|設定から移行までにまとめています。
Windowsでパスキーを作る・管理する方法
Windowsのパソコンでは、パスキーの保存先がいくつかあります。 Microsoftのヘルプが挙げている保存先は、Microsoftパスワードマネージャーなどの同期されるパスワード管理、iPhone・iPad・Androidの端末、物理的なセキュリティキー、そしてWindows Helloを使ったパソコン本体の4つです。 Windows Helloとは、Windowsに顔・指紋・PINでサインインする仕組みのことです。
Microsoftアカウントにパスキーを作る手順は、Microsoftサポート「パスキーを作成して保存する」では次のように案内されています。
- パスキーを作りたい端末で、account.live.com/proofs/manage を開き、Microsoftアカウントの高度なセキュリティオプションにサインインします。
- 「新しいサインイン方法の追加」または「確認」を選びます。
- 「Face」「フィンガープリント」「PIN」「セキュリティ キー」のいずれかを選びます。
- 端末の指示に従い、「続行」または「作成」を選ぶと推奨の場所に保存されます。別の場所に保存したいときは「変更」または「保存」を選びます。
Windows本体に保存したパスキーは、Windowsの設定アプリから確認や削除ができます。 Microsoftのサポートページ(2026年10月29日時点で英語版のみ)では、設定アプリの「Accounts」から「Passkeys」を開くと案内されています。 日本語のWindowsでは「設定」の「アカウント」の中にある、パスキーの項目がこれにあたります。 削除したいパスキーの名前の横にあるメニューから削除を選びます。
ここで大切なのは、Windows Helloにだけ保存したパスキーはほかの端末に同期されないことです。 前の節で触れたとおり、Chromeのヘルプは、Windows Helloに保存したパスキーはパソコンの紛失やOSの再インストールで復元できなくなると説明しています。 複数の端末で使いたい場合や、パソコンの買い替えに備えたい場合は、GoogleパスワードマネージャーやMicrosoftパスワードマネージャーなど、同期される保存先を選ぶほうが扱いやすくなります。
ChromeでWindows Helloのパスキーを確認するときは、Chromeのその他アイコン(右上の縦の3点)から「パスワードと自動入力」、「Google パスワード マネージャー」と進み、左側の「設定」から「Chrome プロファイルでパスキーを管理する」を選びます。 この項目は、パスキーを1つ以上作っている場合にだけ表示されます。
Googleアカウントにパスキーを作る手順
Googleアカウントは、多くの人がメールや写真、他のサービスへのログインに使っているので、最初にパスキーを作るアカウントとして向いています。 Googleのヘルプによると、対応している端末はWindows 10、macOS Ventura、ChromeOS 109以降のパソコン、Android 9とiOS 16以降のスマートフォン、FIDO2に対応したハードウェアセキュリティキーです。 ブラウザはChrome 109以降、Safari 16以降、Edge 109以降、Firefox 122以降が対象です。
作る前に、次の3つを整えておきます。
- スマートフォンの画面ロックをオンにする
- スマートフォンのパスキーでパソコンにログインする場合は、Bluetoothをオンにする
- iPhone、iPad、Macでは、iCloudキーチェーンをオンにする
スマートフォンまたはパソコンでパスキーを作る手順は次のとおりです。
- myaccount.google.com/signinoptions/passkeys を開きます。
- 「パスキーを作成する」、「パスキーを作成」の順にタップします。
- 端末のロックを解除すると、パスキーが作られます。
複数の端末で作る場合は、端末ごとにこの手順を繰り返します。 Googleのヘルプには、新しく作ったパスキーがログイン時に使えるようになるまで、7日間ほど待つ場合があるとも書かれています。 作った直後にパスキーが候補に出てこなくても、慌てて作り直す必要はありません。
パスキーを作ると、Googleアカウントは「可能な場合はパスワードをスキップする」設定になり、パスキーが優先されます。 いつもパスワードから入力したい場合は、Googleアカウントの「セキュリティとログイン」を開き、「Google にログインする方法」で「可能な場合はパスワードをスキップする」をオフにします。
作ったパスキーを削除する手順は次のとおりです。
- Googleアカウントを開きます。
- 「セキュリティとログイン」をタップします。
- 「Google にログインする方法」で「パスキーとセキュリティ キー」をタップします。
- 削除するパスキーを選び、削除アイコンをタップします。
Googleアカウントでは、パスキーと合わせて、ログインしている端末の一覧を時々見直しておくと、心当たりのないログインに早く気づけます。
パソコンでスマートフォンのパスキーを使ってログインする
自分のパスキーが入っていないパソコンでログインしたい場面は、在宅で仕事をしていると意外に多くあります。 新しく買ったパソコンの初期設定、取引先から借りた端末、家族のパソコンなどです。 こうした場面では、手元のスマートフォンのパスキーを使えます。
Googleアカウントの場合、Googleのヘルプは次の手順を案内しています。
- パソコンでGoogleのログインページを開き、ユーザー名を入力します。
- 「別の方法を試す」、「パスキーを使用」の順にクリックします。パソコンの画面にQRコードが表示されます。
- スマートフォンのカメラかQRコードを読み取るアプリで、そのQRコードを読み取ります。Bluetoothがオンになっていることを確かめてください。
- スマートフォンで「パスキーを使用してログイン」をタップします。iPhoneやiPadの場合は「パスキーでログイン」をタップします。
- スマートフォンで、指紋認証、顔認証、PINのいずれかで本人確認をします。
Bluetoothを使うのは、スマートフォンとパソコンが本当に近くにあることを確かめるためです。 遠く離れた場所にいる犯人がQRコードの画像だけを送りつけてきても、近くにいなければログインは成立しません。
ここで1つ注意があります。 この方法は「自分が今、目の前のパソコンでログインしようとしているとき」にだけ使ってください。 メールやメッセージで送られてきたQRコードを読み取って承認するのは避けてください。 自分が操作していないログインの承認を求められたら、承認せずに閉じるのが基本です。
借りたパソコンで使い終わったら、ブラウザからログアウトしておきます。 Googleのヘルプには、共有の端末ではパスキーを作成しないよう書かれています。 QRコードでログインする方法なら、借りたパソコンにパスキーが保存されることはありません。
機種変更・紛失したときのパスキーの扱い
パスキーで不安に思われやすいのが「スマートフォンを替えたり、なくしたりしたら、ログインできなくなるのでは」という点です。 答えは、パスキーの保存先によって変わります。
iCloudキーチェーン、Googleパスワードマネージャー、Microsoftパスワードマネージャーのような同期される保存先に入れたパスキーは、同じアカウントで新しい端末にログインすれば、そのまま使えます。 Microsoftのヘルプも、同期されるパスワード管理に保存していれば、新しい端末のためにパスキーを作り直す必要は無いと説明しています。
一方、Windows Helloやセキュリティキーなど、端末にだけ保存したパスキーは引き継げません。 新しい端末でパスキーを作り直し、古い端末のパスキーはアカウントの設定から削除します。 Microsoftのヘルプは、まず新しいパスキーを作り、その後で使わなくなったパスキーを削除する順番を勧めています。 逆の順番にすると、ログインの手段が一時的に無くなってしまうおそれがあるからです。
端末をなくしたり盗まれたりしたときは、すぐに次のことをします。
- 手元に残っている別の端末で、アカウントにログインします。
- なくした端末のパスキーを、アカウントの設定から削除します。
- Googleアカウントの場合は google.com/devices を開き、なくした端末からログアウトさせます。
- 端末を探す機能(Appleの「探す」、Googleの「デバイスを探す」)で、端末のロックやデータの消去をします。
Appleには、すべての端末をなくした場合でもiCloudキーチェーンを復旧できる仕組みがあります。 ただし、Appleのサポートページによると、復旧のときに端末のパスコードを試せる回数には上限があり、合計で10回失敗すると復旧のための記録が破棄されます。 Appleはアカウント復旧用の連絡先を設定しておくことを勧めています。 アカウント復旧用の連絡先とは、パスワードを忘れたときに本人確認を手伝ってもらえるよう、あらかじめ登録しておく家族や友人のことです。
もし誰かにアカウントへ入られてしまった場合の動き方は、アカウントが乗っ取られたときの対処法にまとめています。
パスキーが表示されない・使えないときの確かめ方
パスキーを作ったのにログイン画面で出てこない、という相談はよくあります。 Googleのヘルプに沿って、確かめる順番を整理します。
- パスキーが保存されている端末で、画面ロックがオンになっているかを確かめます。画面ロックがオフだと、その端末ではパスキーを使えません。
- Googleアカウントの場合、セキュリティの設定で「可能な場合はパスワードをスキップする」がオンになっているかを確かめます。設定は myaccount.google.com/security で見られます。
- パスキーを作ったばかりなら、使えるようになるまで7日間ほどかかる場合があるので、数日待ってから確かめます。
- OSとブラウザが最新になっているかを確かめます。Googleは、OSやブラウザによってはシークレットモード(閲覧の記録を残さないモード)でパスキーを作成・使用できないこともあると案内しています。
- パソコンでスマートフォンのパスキーを使う場合は、両方のBluetoothがオンになっているかを確かめます。
それでも使えないときは、ログイン画面で「別の方法を試す」を選べば、パスワードなどの以前のログイン方法に戻れます。 Googleのヘルプによると、「別の方法を試す」を繰り返し選んでいると、パスキーの案内が表示される頻度は自動的に減ります。
逆に、Googleアカウントからパスキーを削除したのに、ログイン時にパスキーを求められ続ける場合は、他社のパスワードマネージャーにパスキーが残っていないかを確かめます。 残っていれば、そのパスワードマネージャーの手順で削除します。
身に覚えのないパスキーが登録されていた場合も注意が必要です。 Googleは、不審なパスキーを見つけると無効にして通知を送り、通知から30日以内に本人が追加したかを確かめるよう求めています。 確かめないままだと、そのパスキーはアカウントから削除されます。 自分で作った覚えが無ければ、パスワードの変更と、ログインしている端末の確認をすぐに行ってください。
在宅で働く人がパスキーを取り入れる順番
在宅で仕事をする人は、仕事のメール、ファイルの共有、請求書の発行、報酬の受け取りなど、たくさんのアカウントを1人で抱えています。 会社の情報システム部門に頼れないため、アカウントの守り方は自分で決める必要があります。 パスキーは、その負担を軽くしてくれる仕組みの1つです。
取り入れる順番は、被害が大きいアカウントからが基本です。
- 他のサービスへのログインにも使っているアカウント(GoogleアカウントやApple Account、Microsoftアカウント)
- お金が動くアカウント(ネット銀行、証券、決済サービス)
- 仕事の連絡に使うアカウント(メール、チャット、仕事の仲介サイト)
- それ以外の、パスキーに対応しているサービス
最初のアカウントでパスキーを作ったら、保存先が同期されるものになっているか、別の端末でも使えるかを確かめてから、次のアカウントに進みます。 古いパスワードは、パスキーを作った後も残るので、使い回しをしていないかを見直しておきます。 金融のサービスのパスキーと不正ログインの関係は、SBI証券のパスキーと不正ログイン|Google・Appleのアカウントまで守る手順でも具体例として扱っています。
@SOHOを2004年から運営してきた中で見えてきたのは、在宅の仕事でつまずく原因が、技術そのものよりも「アカウントを失って連絡や納品が止まる」ことにある場面が多いという点です。 取引先とのやり取りがメールやチャットに集まっているほど、1つのアカウントを失ったときに止まる仕事は大きくなります。 パスキーや二段階認証を早めに整えておくことは、仕事を続けるための土台づくりと言えます。 セキュリティに関わる仕事そのものに関心がある人は、AI・マーケティング・セキュリティのお仕事で、どのような依頼があるかを確かめられます。
企業の側から見ると、多要素認証の導入は取引先選びの条件になりつつあります。 社員や外部の協力者のアカウントをどう守るかは、MFA(多要素認証)導入のメリットと製品比較|2026年の認証セキュリティ決定版で企業向けに整理しています。 外部の人と組んで仕事をするときは、相手がどのような方法でアカウントを守っているかを確かめ合うことも、情報を扱う仕事では信頼につながります。
よくある質問
Q. パスキーを作ったらパスワードは削除されますか?
削除されません。Googleのヘルプでは、パスキーを追加しても、アカウントに設定されている認証や復元の方法は変更も削除もされないと案内されています。パスワードはパスキーが使えないときの予備として残るので、パスキーを作った後も使い回しをしていないかを見直し、長く推測されにくいパスワードにしておくと安心です。
Q. パスキーは指紋や顔の情報をサービスに送るのですか?
送りません。指紋や顔は、端末の中にある鍵を使ってよいかを持ち主が許可するためだけに使われます。Googleのヘルプにも、生体認証のデータは端末に保存され、Googleと共有されることはないと書かれています。サービスの側には公開鍵と呼ばれる情報しか渡りません。
Q. スマートフォンをなくしたらパスキーは使えなくなりますか?
保存先によって変わります。iCloudキーチェーンやGoogleパスワードマネージャーのように同期される保存先なら、同じアカウントで新しい端末にログインすれば使えます。Windows Helloやセキュリティキーにだけ保存したパスキーは戻せないので、別の端末から古いパスキーを削除し、新しく作り直します。
Q. 家族と共用しているパソコンでパスキーを作ってもよいですか?
避けてください。パスキーを作ると、その端末のロックを解除できる人なら誰でもアカウントに入れる状態になります。共用のパソコンでログインしたいときは、自分のスマートフォンのパスキーをQRコードで使う方法なら、共用のパソコンにパスキーが保存されません。使い終わったらログアウトしておきます。
この記事について
編集部
監修:@SOHO編集部
2004年よりフリーランス・在宅ワーク向けサービスを運営。生成AIで作成した下書きを、一次情報と照らし合わせて確認したうえで公開しています。
この記事を書いた人
@SOHO編集部
フリーランス・在宅ワークの専門メディア
@SOHOは2004年から続く、日本のフリーランス・在宅ワーク向け案件サイトです。記事は生成AIで下書きを作り、数値・固有名・出典を一次情報と照らし合わせる確認の手順を経て公開しています。
関連記事
ふるさとチョイスの不正ログイン|2026年4月 2,688アカウント マイページ閲覧の可能性 会員情報・寄付履歴 確かめること 2026
科学技術振興機構(JST)の不正アクセス|役職員のメール 約18,000件が漏えいした可能性 2026
共同通信社の不正アクセス|情報漏えいの可能性 約6,000件 氏名・メールアドレス・所属部署 2026
オカムラのタイ子会社への不正アクセス|Siam Okamura Internationalから流出した疑いのある情報 10月のメール配信の件とは別 確かめること 2026
NHKのメール誤送信|情報システム登録者32,940人のメールアドレスが確認できる状態に 対象と確かめること 2026
みずほ銀行の業務委託先における記録媒体の紛失|海外拠点の個人5,483名・法人43,054社(最大想定) 対象と確かめること 2026
マイナビの個人情報流出の可能性|利用するクラウドサービスへの不正アクセス ユーザー74,224件など 氏名・メールアドレス・住所 対象と確かめること 2026
ジモティーの不正アクセス|社内開発環境で問合せ実績115,674件と従業員など101名分にアクセス 対象と確かめること 2026
カテゴリから探す

クラウドソーシング入門
クラウドソーシングの基礎知識・始め方・サイト比較

職種別ガイド
職種・スキル別の案件獲得方法と単価相場

副業・在宅ワーク
副業・在宅ワークの始め方と対象者別ガイド

フリーランス
フリーランスの独立・営業・実務ノウハウ

お金・税金
確定申告・節税・経費・ローンなどお金の知識

スキルアップ
プロフィール・提案文・単価交渉などのテクニック

比較・ランキング
サービス比較・おすすめランキング

AI活用
職種別にChatGPT・生成AIを活用して業務効率化・収益化するノウハウ

最新トレンド
市場動向・法改正・AIなど最新情報

発注者向けガイド
クラウドソーシングで外注・人材探しをする企業・個人向け

転職・キャリア
転職エージェント・転職サイト比較・キャリアチェンジ

看護師の転職・求人
看護師の転職・派遣・単発バイト・副業など働き方のガイド。診療や医学の情報は扱いません

薬剤師の転職・求人
薬剤師・登録販売者の転職・派遣・パートなど働き方のガイド。診療や医学の情報は扱いません

介護職の転職・求人
介護職・介護福祉士・ケアマネジャー・訪問介護員の転職・派遣・夜勤など働き方のガイド

保育士の転職・求人
保育士・保育補助・幼稚園教諭の転職・派遣・パートなど働き方のガイド

医療職の転職・求人
医師・産業医・リハビリ職・歯科衛生士・管理栄養士・医療事務の転職や働き方のガイド。診療や医学の情報は扱いません

保険
生命保険・医療保険・フリーランスの保険設計

採用・求人
無料求人掲載・採用コスト削減・人材募集の方法

オフィス・ワークスペース
バーチャルオフィス・コワーキング・レンタルオフィス

法律・士業
契約トラブル・士業独立開業・フリーランス新法

シニア・50代
シニア世代のキャリアチェンジ・副業・年金

金融・フィンテック
暗号資産・決済・ブロックチェーン・金融テクノロジー

経営・ビジネス
経営戦略・ガバナンス・事業承継・知財

ガジェット・機材
フリーランスに役立つPC・デバイス・周辺機器

子育て×働き方
子育てと在宅ワークの両立・保育園・時間管理

補助金・助成金
個人事業主・フリーランスが使える公的補助金・助成金・給付金の申請ガイド

M&A・事業売却
会社売却・事業承継・事業譲渡を考える経営者向け。売却の流れ、税金、従業員への伝え方、仲介会社の選び方

アウトソーシング・外注ガイド
SNS運用・経理・広告など、業務のアウトソーシング(外注)を検討する企業・個人向け。費用相場・依頼の流れ・失敗しない選び方